

„În seria de dezvăluiri Vault 7, făcute de WikiLeaks, unele documente vorbesc despre „Grasshopper”, numele de cod al unui set de aplicații folosite pentru crearea de malware-uri care să fie folosite pe calculatoarele care utilizează Windows. Aceste aplicații pot fi combinate în moduri diferite pentru a crea diverse aplicații de supraveghere.
„Grasshopper este o aplicație folosită pentru a crea pachete de instalare pentru calculatoare-țintă care au Windows”, se arată într-un ghid de utilizare. Un operator folosește aceste aplicații pentru a crea un executabil de instalare personalizat.
Manualele tehnice publicate de WikiLeaks arată cum CIA spionează țintele care folosesc PC-uri cu Windows. Există diverse subiecte acoperite de ghiduri, cum ar fi evitarea programelor antivirus create de Symantec, Kaspersky Lab și Microsoft, între altele.
Există și un manual pentru „Stolen Goods”, o componentă software care permite malware-ului Grasshopper să rămână activ chiar și după ce un dispozitiv infectat a fost repornit.
Grasshopper a fost creat ca un framework de dezvoltare care să fie ușor de folosit. Astfel, acesta se bazează pe module individuale care pot fi combinate rapid pentru a oferi suportul necesar unei anumite operațiuni. Spre exemplu, oferă unelte care pot să efectueze o analiză a sistemului-țintă înainte de instalarea malware-ului pe acesta, asigurându-se că virusul va fi instalat doar dacă PC-ul are configurația corectă. Utilizatorii pot seta mecanismele de persistență sau de ascundere, astfel încât acestea să fie în concordanță cu PC-ul spionat.

Această dezvăluire din Vault 7 nu este atât de surprinzătoare precum cea în care ni se arată modurile în care CIA își ascunde malware-ul. Marble este ansamblul uneltelor soft cu ajutorul cărora sunt ascunse malware-urile create de către CIA. Aceste unelte sunt folosite pentru a ascunde semnăturile creațiilor CIA de scanările programelor antivirus, pentru a împiedica tentativele de inginerie inversă în caz de detecție, dar și pentru a nu permite țintelor să descopere de unde vine acest malware.”[1]
SURSE
- http://www.yogaesoteric.net/content.aspx?lang=RO&item=12131
- Foto: Internet

Ce este antraxul?
MK-Ultra: CIA și reprogramarea personalității umane cu LSD
David Rockefeller și Noua Ordine Mondială

La data de 9 martie 1933, America a intrat in faliment. Falimentul a survenit în urma marii crize din 1929, numită și Marea Depresiune. La data de 5 iunie 1933 a fost adoptată Rezoluția comună de suspendare a standardului de aur, ceea ce a implicat și dizolvarea autorității suverane a Statelor Unite
Iluminații din Bavaria (1776): Înfiinţarea, scopul şi organizarea
Revista Europhysics: "Probele dezvăluite indică în mod concludent că pe 9/11 turnurile gemene au fost, de fapt, doborâte prin demolare controlată"
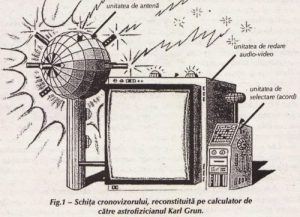
Cronovizorul, aparatul cu care se poate călători în trecut
Hiram Abiff, Maestrul Constructor al Templului lui Solomon, un personaj central în cadrul Francmasoneriei
Conspirațiile și crimele care au pus temeliile băncilor americane
VX - unul dintre cei mai mortali agenți chimici produși vreodată

Crearea sistemului financiar internațional bazat pe dolar
Rothschild Bank, suspectat în Elveția de spălare de bani
Citiți și...
Rothschild Bank, suspectat în Elveția de spălare de bani
Crearea sistemului financiar internațional bazat pe dolar
Conspirațiile și crimele care au pus temeliile băncilor americane
La data de 9 martie 1933, America a intrat in faliment. Falimentul a survenit în urma marii crize din 1929, numită și Marea Depresiune. La data de 5 iunie 1933 a fost adoptată Rezoluția comună de suspendare a standardului de aur, ceea ce a implicat și dizolvarea autorității suverane a Statelor Unite
Hiram Abiff, Maestrul Constructor al Templului lui Solomon, un personaj central în cadrul Francmasoneriei
MK-Ultra: CIA și reprogramarea personalității umane cu LSD
David Rockefeller și Noua Ordine Mondială
Cronovizorul, aparatul cu care se poate călători în trecut
VX - unul dintre cei mai mortali agenți chimici produși vreodată
Iluminații din Bavaria (1776): Înfiinţarea, scopul şi organizarea
Ce este antraxul?



Trebuie să fii autentificat pentru a publica un comentariu.